AIエージェントで開発速度が上がるほど増えるレビュー・運用負荷の設計|品質ゲート・責任分界・KPIの実務ガイド
DX推進
生成AIの社内定着・業務効率化のご相談を承っています
戦略策定から現場研修まで、Mojiが一貫して支援します。
AIコーディングエージェントで実装、テスト追加、PR作成までの速度が上がると、開発組織の制約は「書く人」からレビューする人、権限を管理する人、障害時に対応する人へ移りやすくなります。
このとき、PRを一律に増員レビューへ回すだけでは解決しません。低リスクな変更まで重い承認経路へ流れるとレビュー待ちが増え、高リスクな変更まで速い経路へ混ざると、SRE・情シス・セキュリティ担当が後追いで事故を引き受けることになります。
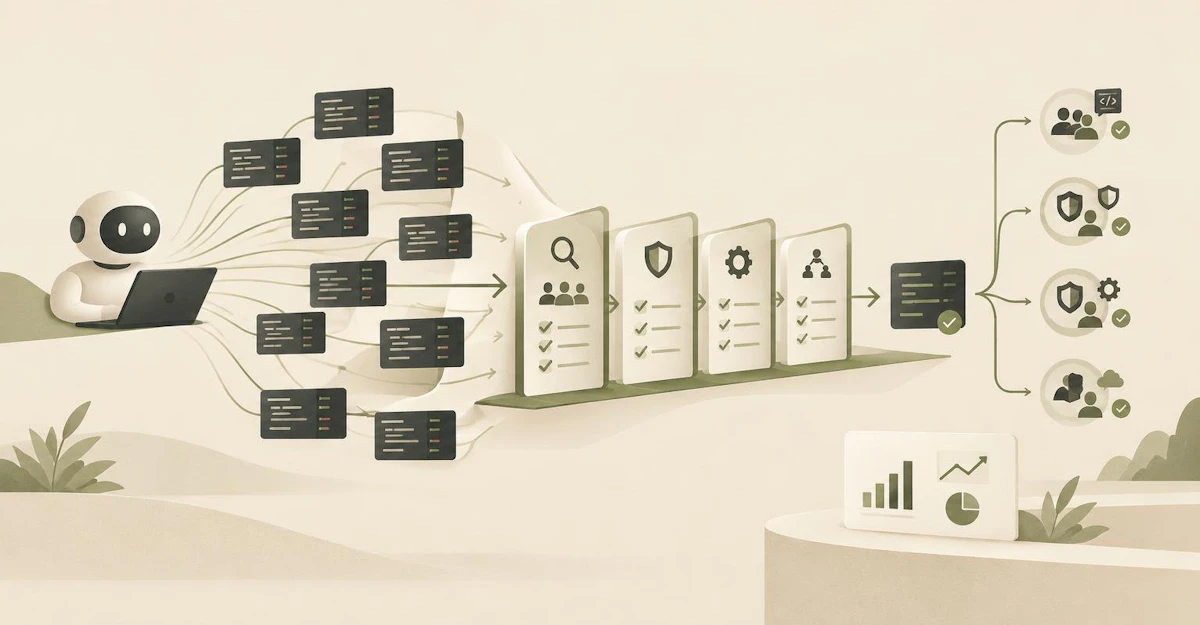
結論は、AIが作ったかどうかではなく、変更の影響範囲・可逆性・必要権限・検証可能性で、レビューと運用の経路を分けることです。本記事では、そのための判定表、品質ゲート、責任分界、KPI、停止条件を示します。表・手順・テンプレートは、特記のない限りMojiによる実務上の提案です。
AIエージェントそのものの導入対象を選ぶ方法は、AIエージェントとは?生成AI・チャットボット・RPAとの違いと導入判断・実践手順も参照してください。外部システムへの操作を任せる際の権限・承認・停止設計は、AIエージェントのガードレール設計で詳しく解説しています。
なぜ「開発速度の向上」がレビューと運用の詰まりを生むのか
AIエージェントは、同じ人数でも変更候補、テスト、PR説明、設定変更案を短時間に増やせます。しかし、レビュー担当者の業務知識、SREの変更受け入れ能力、情シスの権限審査、インシデント対応要員は、通常は同じ比率では増えません。
問題はPR数だけではありません。たとえば、依存関係の更新、CI設定、IaC、認証設定、データ移行、外部APIの書き込みなどは、コード差分が小さくても影響が大きい場合があります。OWASPは、LLMエージェントに不要な機能・権限・自律性を与えることを「Excessive Agency」の原因として整理しており、最小限の機能と権限、承認、ログ・監視を推奨しています。OWASP LLM06:2025 Excessive Agency
したがって、目標は「AIのPRを速くマージすること」ではありません。変更量が増えても、重要な変更ほど適切な確認者に届き、異常時には影響範囲を限定して止められる状態を作ることです。
最初に決めるべき設計単位:PRではなく「変更クラス」
レビュー負荷を設計する際は、AI作成PR・人間作成PRという二分法を避けます。同じAI作成PRでも、文言修正と本番DBの権限変更は必要な統制が異なるためです。
Mojiでは、次の6項目で変更を分類し、レビュー経路を決めることを提案します。
判定項目 | 確認する質問 | 重く扱う例 |
|---|---|---|
影響範囲 | 何人・どのサービス・どの顧客データへ波及するか | 共通認証、共有ライブラリ、本番ネットワーク |
可逆性 | 失敗後に短時間で元へ戻せるか | 破壊的スキーマ変更、外部送信、データ削除 |
権限の強さ | 読み取りか、書き込み・権限変更・デプロイか | 本番書き込み、IAM変更、シークレット操作 |
データの機微性 | 個人情報、機密、認証情報を扱うか | 顧客情報、鍵、契約情報 |
検証可能性 | 自動テスト・ステージング・ロールバックで確認できるか | 再現困難な障害、手作業運用に依存する変更 |
変更の新規性 | 既存パターンの反復か、初めての構成か | 新しい外部連携、新規クラウドサービス |
この分類は、モデル、利用するツール、入力となる要件の品質、既存テストの信頼性、組織の許容誤差によって調整してください。「AI生成だから常に二重レビュー」といった一律ルールは、低リスク変更の滞留と高リスク変更の見落としを同時に招き得ます。
変更クラス別:レビュー・実行経路の判定表
以下は一般的な設計上の目安です。自社の障害許容度、監査要件、デプロイ方式に合わせて、承認者・必須テスト・停止条件を具体化してください。
変更クラス | 典型例 | レビュー経路 | 実行権限 | 必須ゲート |
|---|---|---|---|---|
A:限定・可逆 | 文言、テスト追加、隔離された内部実装 | 担当チームの通常レビュー | AIはブランチ作成・PR作成まで | CI、差分要約、テスト結果 |
B:横断だが低権限 | 共有モジュール、依存関係更新、複数画面変更 | 担当者+コード所有者 | AIはPR作成まで。マージは人 | CI、依存関係・ライセンス確認、ロールバック手順 |
C:高影響または検証困難 | IaC、性能、認証周辺、データ移行 | コード所有者+SRE/セキュリティ等の専門レビュー | 本番反映は人が承認 | 変更計画、ステージング検証、監視項目、復旧手順 |
D:高権限・不可逆 | IAM、鍵、削除、決済、外部送信、本番DB破壊的操作 | 責任者による明示承認 | AIへ直接実行権限を与えない | チケット、承認記録、二者確認、実行ログ、復旧演習 |
GitHubを使う場合、CODEOWNERSで変更箇所ごとの所有者を指定し、保護ブランチまたはrulesetでコード所有者レビューを必須にできます。PRテンプレート、保護ブランチ、ruleset、自動チェックを組み合わせることで、必要な情報と確認をマージ前に揃えやすくなります。GitHub Docs: About code owners GitHub Docs: Managing and standardizing pull requests
AI生成変更に必要な「品質ゲート」をレビュー前・レビュー中・反映後に分ける
人間レビューだけで全てを検出しようとすると、レビュー担当へ負荷が集中します。レビューは、判断と文脈理解が必要な論点へ集中させ、機械的に確認できる事項は前後のゲートへ移します。
1. レビュー前:AIがPRを出すための最低条件
- 変更目的、対象範囲、非対象範囲をPR本文に記載する
- 実行したテスト、未実行のテスト、失敗したテストを区別して記載する
- 設定、依存関係、権限、DBスキーマ、外部通信先への変更有無を構造化して出力する
- ロールバック方法または「ロールバック不能」の理由を記載する
- AIが参照した要件・設計資料・チケットをリンクし、推測で補った箇所を明示する
2. レビュー中:人が判断すべき論点を固定する
- 要件を満たすか:仕様外の機能追加や要件の読み違いがないか
- 境界を越えていないか:データ、権限、外部通信、責任範囲に変化がないか
- 異常時に戻せるか:ロールバック、feature flag、停止操作が実際に機能するか
- 観測できるか:失敗を検知するログ、メトリクス、アラート、ダッシュボードがあるか
3. 反映後:マージを完了ではなく観測開始とする
- 変更IDとデプロイ、監視アラート、障害チケットを関連付ける
- 想定した成功指標と異常指標を、リリース直後に確認する
- ロールバック判断者と連絡経路を明記する
- 失敗した変更を次の評価ケース、テスト、ルールへ戻す
AIの出力評価を継続する方法は、AIの評価とは?評価指標や評価方法、その費用について、RAGや開発支援を含む評価データの作り方はRAG評価データセットの作り方も参考になります。
責任分界:開発者・レビュー担当・SRE・情シスを「承認窓口」にしない
運用負荷が集中する組織では、SREや情シスが全変更の最終確認者になっていることがあります。しかし、彼らだけでは業務要件の正しさを判断できず、開発チームだけでは基盤・権限・監視の影響を判断できないことがあります。
役割 | 主な責任 | 引き受けない責任 |
|---|---|---|
変更オーナー(開発チーム) | 要件、実装、テスト、変更説明、一次ロールバック | 全社共通基盤の運用判断を単独で確定しない |
コード所有者/レビュー担当 | 設計整合、保守性、ドメイン上の妥当性 | 運用監視を設計していない変更の責任を黙示的に負わない |
SRE/プラットフォーム | 信頼性基準、デプロイ経路、監視、共通基盤、障害対応の仕組み | 各プロダクトの要件承認を代行しない |
情シス/セキュリティ | アイデンティティ、端末、データ分類、外部接続、例外承認の原則 | 開発チームの全PRを手作業で精査しない |
AI運用オーナー | エージェント設定、利用モデル、ツール権限、評価、ログ、停止判断 | 成果物の業務承認を自動的に引き受けない |
ポイントは、専門部署への依頼を「確認してください」という曖昧な依頼にしないことです。変更オーナーが、変更クラス、影響範囲、必要な判断、期限、復旧方法を揃えてから依頼することで、専門部署は承認の代行ではなく、専門領域の判断へ集中できます。
レビュー滞留と運用負債を測るKPI
開発速度だけを測ると、レビュー待ちや障害対応への負荷転嫁を見落とします。Google Cloudは、デプロイ頻度と変更のリードタイムを速度、変更失敗率と復旧時間を安定性の指標として整理しています。Google Cloud: Four Keys metrics
これに加えて、AIエージェントを使う組織では次の指標を同じダッシュボードで見ることをMojiは提案します。
領域 | KPI | 見るべき兆候 |
|---|---|---|
レビュー能力 | PR作成から初回レビューまでの時間、レビュー待ち件数、変更クラス別の滞留時間 | AI導入後に低リスクPRまで待ち行列が伸びていないか |
品質 | 再オープン率、レビュー後の追加修正回数、CI失敗率、本番変更失敗率 | レビュー量の増加により確認密度が下がっていないか |
運用 | アラート件数、変更起因インシデント、復旧時間、時間外対応 | 速度向上のコストをSREが負担していないか |
権限 | 高権限ツール呼び出し数、承認待ち時間、例外権限数、期限切れ権限数 | 恒久的な例外や共有アカウントが増えていないか |
AI運用 | エージェント起因の差し戻し率、停止発動回数、未検証変更の検出数 | どの作業でAIの委任範囲が広すぎるか |
指標の目標値を外部のベンチマークだけで固定することはおすすめしません。チーム規模、当番体制、サービスの重要度、入力品質、利用モデル、許容できる障害の大きさで適正値は変わります。まず導入前後で比較できるベースラインを取り、悪化した指標に対応する変更クラス・権限・ゲートを特定してください。
段階的な権限付与と停止条件
AIエージェントには、最初から本番操作や広範なリポジトリ権限を与えません。OWASPは、過剰な機能、過剰な権限、過剰な自律性がエージェントによる意図しない操作につながると説明しています。OWASP LLM06:2025 Excessive Agency
- 観察段階:読み取り専用で課題調査、変更案、テスト案、PR下書きを作る。
- 提案段階:隔離ブランチへの変更とPR作成を許可する。マージ・デプロイは人が行う。
- 限定実行段階:可逆的で低リスクな定型作業だけ、明示した条件下で自動実行する。
- 継続運用段階:評価、監視、権限棚卸し、インシデントレビューを定例化し、権限を維持・縮小・拡大する。
停止条件は「何か問題が起きたら止める」では運用できません。たとえば次のように、検知可能な条件と担当者を事前に定義します。
- 承認が必要な操作を、承認記録なしで実行しようとした
- 許可されたツール・リポジトリ・環境の範囲外へアクセスしようとした
- 同一変更でCI失敗やロールバックが定めた回数を超えた
- 想定外の個人情報、秘密情報、認証情報を出力またはログへ含めた可能性がある
- 監視・監査ログが取得できない、または変更と実行主体を追跡できない
NISTの生成AIプロファイルは、組織の目的、リスク許容度、資源に沿ってAIリスクを管理するための考え方を示しています。停止基準、責任者、評価・改善の周期を、ツール選定とは別の運用要件として扱う根拠になります。NIST AI 600-1: Generative AI Profile
導入前に使えるレビュー・運用設計シート
以下を1つの変更クラスごとに埋めてください。これは架空の例ではなく、Mojiによる再利用用テンプレートです。
対象業務 | 例:テスト追加、依存関係更新、IaC変更、障害一次調査 |
|---|---|
AIへ委任する終点 | 調査まで/ブランチ作成まで/PR作成まで/限定実行まで |
禁止操作 | 本番書き込み、IAM変更、シークレット参照、外部送信など |
必要権限 | 対象リポジトリ、環境、ツール、データの最小権限 |
レビュー担当 | 変更オーナー、コード所有者、SRE、セキュリティ担当のうち誰が何を判断するか |
自動ゲート | テスト、静的解析、依存関係確認、ポリシー検査、差分要約 |
人によるゲート | 要件、影響範囲、承認、デプロイ可否、例外判断 |
観測項目 | ログ、メトリクス、アラート、変更ID、実行主体、使用ツール |
復旧手順 | ロールバック、feature flag、権限無効化、実行停止、連絡先 |
停止条件 | 停止を発動する具体的な検知条件、判断者、再開条件 |
見直し周期 | 週次・月次・変更失敗後など。評価結果で権限を増減する条件も記載 |
実施チェックリスト
- AI生成かどうかではなく、変更クラスでレビュー経路を分けたか
- 低リスク変更を高速に流す自動ゲートと、高リスク変更を止める人のゲートを分けたか
- CODEOWNERS、保護ブランチ、rulesetなどで、担当者依存ではない経路を実装したか
- PR本文に影響範囲、テスト結果、未検証事項、ロールバック方法を出すようにしたか
- SRE・情シスへの依頼で、必要な判断と復旧情報を事前に揃えているか
- 速度だけでなく、レビュー待ち、変更失敗、復旧時間、時間外対応を測っているか
- AIのツール権限を最小化し、承認不要の自動実行を限定しているか
- 停止条件、停止操作、再開判断者、監査ログを事前に決めたか
まとめ:速く作る仕組みと、安全に受け止める仕組みを同時に設計する
AIエージェントで開発速度が上がるほど、組織は「どれだけ作れるか」より「どの変更を、誰が、どの根拠で受け止められるか」を設計する必要があります。
まずは、直近のPRを変更クラスへ分類し、どこでレビュー待ち、権限確認、SREへの相談、障害対応が発生しているかを可視化してください。そのうえで、低リスク変更には自動ゲートと短い経路を、高リスク変更には所有者レビュー、承認、観測、復旧を組み込むことが、AIによる速度を運用負債へ変えない出発点になります。
複数チーム・複数エージェントを含む開発工程全体を整える際は、ソフトウェアファクトリーとは?AIエージェント時代の開発体制・導入の進め方もあわせて確認してください。